सध्या “Mythos” संदर्भातील अनेक चर्चा Social Media, YouTube आणि Online Forums वर सुरू आहेत. यातील सर्व माहिती अधिकृत किंवा पूर्णपणे verified असेलच असं नाही. त्यामुळे कोणतीही माहिती स्वीकारण्यापूर्वी trusted cybersecurity sources आणि अधिकृत reports तपासणं आवश्यक आहे.
डिजिटल जग आणि वाढते Cyber Threats
आजच्या काळात आपलं दैनंदिन जीवन पूर्णपणे digital झालं आहे. सकाळी उठल्यापासून रात्री झोपेपर्यंत आपण smartphone, internet आणि विविध online services वापरत असतो. मग ते banking transactions असोत, Amazon किंवा Flipkart वरची online shopping, Swiggy-Zomato वरची food delivery, IRCTC किंवा MakeMyTrip वरची travel booking, Instagram-Facebook-X सारखं social media, online education, किंवा रोजचे UPI payments.
या सगळ्या गोष्टींमध्ये आपली वैयक्तिक माहिती, फोटो, documents, bank details आणि passwords इंटरनेटवर store होतात. त्यामुळे cyber security ही आता फक्त IT experts साठी मर्यादित राहिलेली नाही. ती प्रत्येक internet user साठी आवश्यक गोष्ट बनली आहे.
‘Mythos’ म्हणजे नेमकं काय?
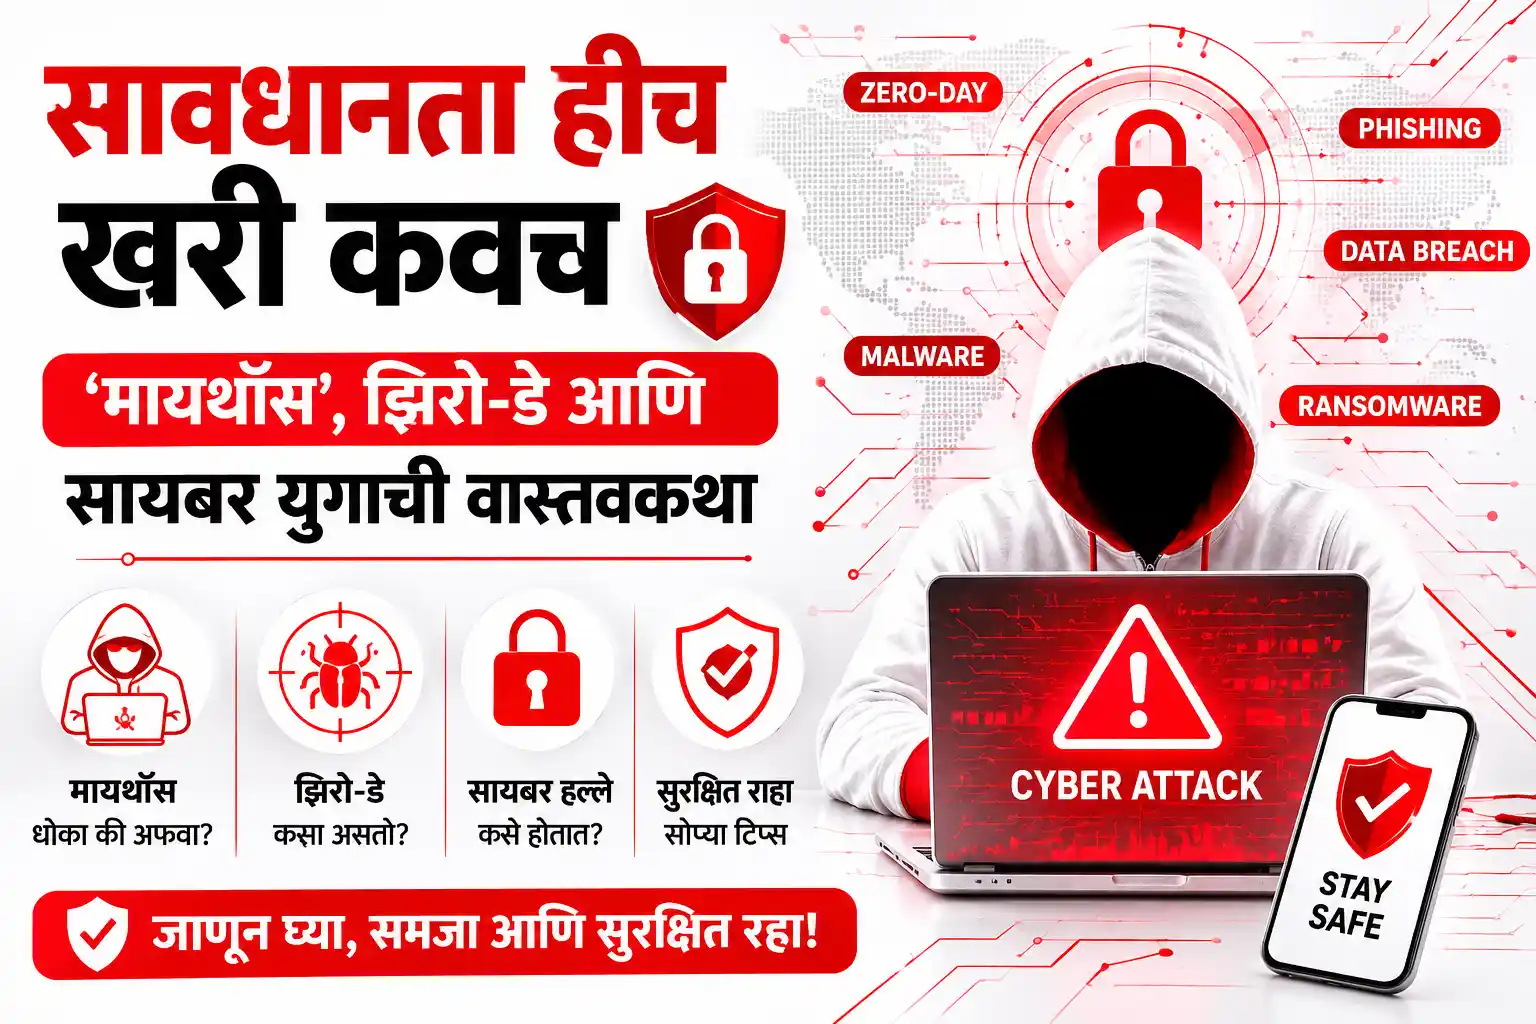
गेल्या काही दिवसांपासून “Mythos” हा शब्द technology community आणि social media वर मोठ्या प्रमाणात चर्चेत आहे. काही लोक याला advanced cyber threat म्हणत आहेत, तर काहीजण AI-based hacking framework असल्याचं सांगत आहेत.
मात्र सध्या उपलब्ध माहितीनुसार “Mythos” बद्दल अनेक गोष्टी अजूनही स्पष्ट झालेल्या नाहीत. त्यामुळे अफवा आणि verified माहिती यामधला फरक समजून घेणं खूप महत्त्वाचं आहे. भीती निर्माण करण्यापेक्षा cyber security बद्दल जागरूक होणं अधिक आवश्यक आहे. कोणतीही “Mythos”-संबंधित माहिती CERT-In किंवा तत्सम अधिकृत advisory शिवाय पुढे share करू नये.
Zero-Day म्हणजे काय?
Cyber security मध्ये “Zero-Day” हा अत्यंत महत्त्वाचा शब्द मानला जातो. सोप्या भाषेत सांगायचं झालं तर ,एखाद्या software, mobile app किंवा operating system मध्ये असलेली अशी security कमजोरी (bug) जी त्या software कंपनीला अजून माहिती नसते, पण hackers ला आधीच माहिती असते, तिला Zero-Day vulnerability म्हणतात.
Software कंपनीला अजून तो bug सापडलेलाच नसल्यामुळे patch (उपाय) उपलब्ध नसतो, आणि याच “शून्य दिवसांच्या” फरकाचा फायदा घेत hackers ते systems hack करण्याचा प्रयत्न करतात. उदाहरणार्थ, एखाद्या messaging app मध्ये hidden security bug असेल आणि त्या bug द्वारे hacker तुमच्या mobile मधील माहिती access करू शकत असेल, तर तो एक Zero-Day attack ठरू शकतो.
Banking apps, browsers, आणि OS updates या सगळ्या ठिकाणी patch मध्ये होणारा उशीर (patch lag) धोकादायक ठरतो, कारण bug सापडल्यापासून तो दुरुस्त होईपर्यंतच्या काळात users असुरक्षित राहतात. भारतात याबाबत माहिती मिळवण्यासाठी CERT-In advisories आणि संबंधित कंपन्यांचे security bulletins नियमितपणे तपासणं उपयुक्त ठरतं.
Malware म्हणजे काय?
Malware म्हणजे “Malicious Software” असे software जे तुमचा data चोरण्यासाठी, device slow करण्यासाठी, files खराब करण्यासाठी किंवा आर्थिक फसवणूक करण्यासाठी मुद्दाम तयार केलेले असतात.
Malware चे प्रमुख प्रकार
Virus : हे files आणि programs खराब करणारं software असतं, आणि एका file वरून दुसऱ्या file मध्ये पसरत जातं.
Trojan : हे दिसायला एखाद्या सामान्य app सारखं असतं, पण त्याच्या आत malicious code लपलेला असतो, ज्यामुळे वापरकर्त्याला संशय न येता तो install केला जातो.
Spyware: हे तुमची activity आणि passwords गुपचूप track करणारं software असतं, जे बहुतेक वेळा वापरकर्त्याच्या नकळत background मध्ये चालू राहतं.
Ransomware : हे तुमच्या files lock करून त्या परत मिळवण्यासाठी पैशांची मागणी करणारा attack असतो, आणि यात अनेकदा payment केल्यावरही files परत मिळण्याची खात्री नसते.
Cyber Attacks कसे होतात?
Hackers विविध पद्धतींनी लोकांना target करतात. यातले काही सामान्य प्रकार असे आहेत:
Fake Links आणि Phishing : Bank किंवा delivery service च्या नावाने fake messages पाठवले जातात, ज्यात दिलेल्या link वर click केल्यास तुमची माहिती चोरली जाऊ शकते.
Fake Mobile Apps : Third-party websites वरून download केलेले apps धोकादायक ठरू शकतात, कारण त्यात malware लपलेला असण्याची शक्यता असते.
Email Scams : Lottery, offer किंवा fake job emails द्वारे malware पसरवला जातो, आणि अनेकदा असे emails अगदी खऱ्या कंपनीसारखे दिसतात.
Public Wi-Fi Risks : Unsecured public Wi-Fi वापरताना तुमची माहिती चोरी होण्याचा धोका वाढतो, विशेषतः banking किंवा sensitive कामं अशा नेटवर्कवर केल्यास.
AI आणि Deepfake चा वाढता वापर
Artificial Intelligence मुळे technology अधिक प्रगत झाली आहे, पण त्याचबरोबर cyber threats देखील अधिक advanced होत आहेत. आज AI चा वापर fake voice तयार करण्यासाठी, deepfake videos बनवण्यासाठी, automated phishing attacks साठी आणि password cracking साठी केला जात आहे. त्यामुळे कोणतीही माहिती verify करणं आता आधीपेक्षा जास्त महत्त्वाचं बनलं आहे.
स्वतःला सुरक्षित कसं ठेवावं
Cyber security साठी काही basic सवयी खूप महत्त्वाच्या ठरतात:
- Strong passwords वापरा, आणि प्रत्येक सेवेसाठी वेगळा password ठेवा
- Two-Factor Authentication (2FA) email, bank आणि social accounts वर सक्तीने enable करा
- Unknown links वर click करू नका, मग ते कितीही आकर्षक वाटले तरी
- Apps आणि software नियमित update करा, जेणेकरून सापडलेले bugs वेळेत दुरुस्त होतील
- Official app stores मधूनच apps install करा, third-party sources टाळा
- Public Wi-Fi वर banking किंवा sensitive transactions टाळा, शक्य असल्यास VPN वापरा
- नियमित backup घ्या, शक्यतो encrypted cloud किंवा local backup स्वरूपात
- Social media वर personal माहिती जपून share करा
एखाद्या account वर suspicious activity दिसल्यास लगेच संबंधित bank किंवा service provider ला, आणि गरज पडल्यास CERT-In कडे तक्रार नोंदवावी.
Enterprise users साठी अतिरिक्त काळजी
व्यवसाय किंवा संस्था चालवणाऱ्यांसाठी वैयक्तिक सुरक्षेपलीकडेही काही गोष्टी आवश्यक ठरतात , जसं की नियमित vulnerability scanning, योग्य firewall rules, आणि कर्मचाऱ्यांसाठी security training programme. या तिन्ही गोष्टी दीर्घकालीन संरक्षणासाठी essential मानल्या जातात, कारण एका कर्मचाऱ्याच्या चुकीमुळेही संपूर्ण संस्थेला धोका पोहोचू शकतो.
Cyber Security ही प्रत्येकाची जबाबदारी
आजच्या digital युगात cyber security ही फक्त मोठ्या कंपन्यांची किंवा IT professionals ची गरज नाही. Internet वापरणाऱ्या प्रत्येक व्यक्तीसाठी जागरूकता आणि सुरक्षित सवयी आवश्यक आहेत. योग्य माहिती, जागरूकता आणि सुरक्षित सवयींच्या मदतीने आपण digital जग अधिक सुरक्षित बनवू शकतो.
Mythos, Zero-Day आणि phishing या तिन्ही प्रकारच्या धोक्यांवर जागरूकता आणि verified माहितीच्या आधारे बऱ्याच अंशी नियंत्रण मिळवता येतं. Digital hygiene पाळणं, 2FA सक्रिय ठेवणं आणि अधिकृत advisories follow करणं ही प्रत्येक internet user ची जबाबदारी आहे.
अधिक वाचा (Mee Marathi)
Cyber security व AI trends विषयी: Google Astra, Maharashtra AI Policy, AI Drone Technology आणि AI Jobs 2026.
अधिकृत स्रोत (Official Sources)
वारंवार विचारले जाणारे प्रश्न (FAQ)
Mythos virus खरं आहे का? सध्या उपलब्ध माहितीनुसार हे पूर्णपणे स्पष्ट झालेलं नाही. Social media वरचे दावे CERT-In किंवा संबंधित vendor च्या अधिकृत alert शिवाय खरे मानू नयेत अशा अफवा अनेकदा वास्तवापेक्षा जास्त फुगवून सांगितल्या जातात.
Zero-Day हल्ल्यांपासून कसं वाचावं? Software आणि apps नियमित update ठेवणं, patch त्वरित install करणं, आणि accounts साठी least-privilege पद्धत (गरजेपुरतेच access) वापरणं हे सर्वात प्रभावी उपाय आहेत. यासोबत चांगलं endpoint security software वापरणंही उपयुक्त ठरतं.
OTP कधी share करावा? कधीही नाही. Bank, UPI service किंवा सरकारी कर्मचारी कधीही फोन किंवा message द्वारे तुमचा OTP मागत नाहीत जर कुणी मागत असेल, तर ती निश्चितपणे फसवणुकीची शक्यता आहे.